Sahte Mektuplar ve QR Kod Tuzağı: İki Kişi Cüzdanını Boşalttı
Almanya'da son dönemde artan siber dolandırıcılık vakaları, vatandaşları tedirgin etmeye devam ediyor. Özellikle banka adı kullanılarak gönderilen sahte mektuplar aracılığıyla gerçekleştirilen bu yeni yöntem, iki kişiyi toplamda 120 bin Euro'dan fazla para kaybına uğrattı. Siber suçluların klasik mektup yöntemi ile dijital tuzakları birleştirdiği bu karmaşık plan, mağdurların hesaplarındaki önemli miktarda birikimi buharlaştırdı.
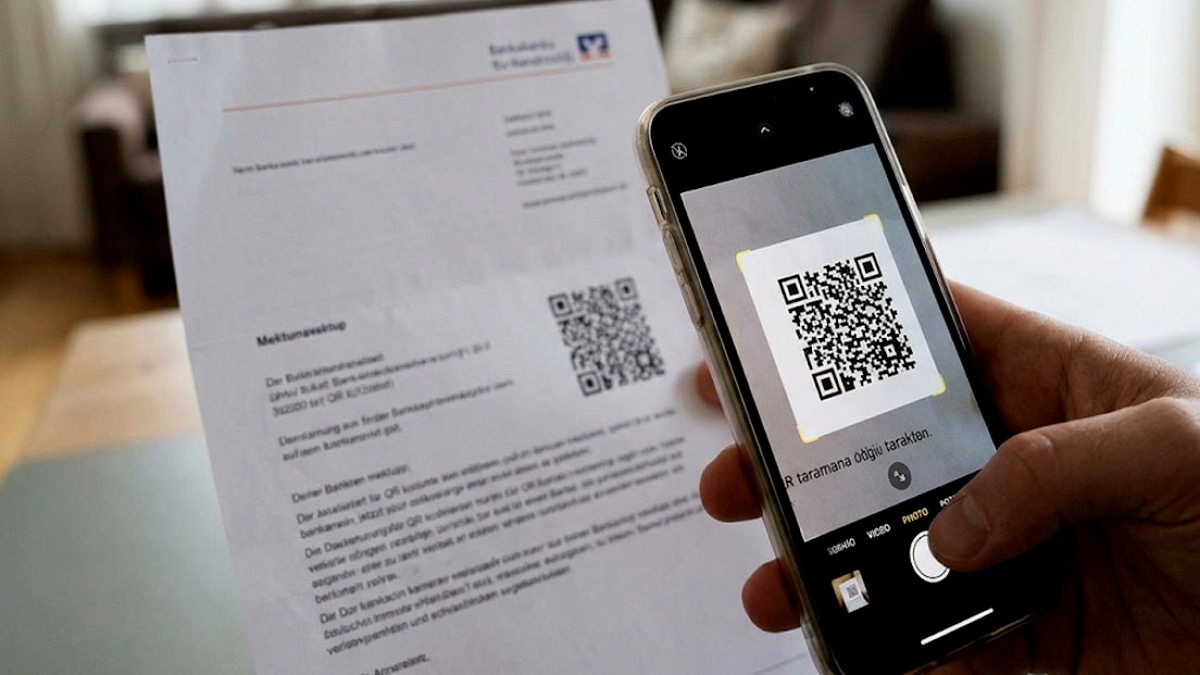
Olayın merkezinde, Almanya'nın Bavyera eyaletine bağlı Bamberg bölgesi bulunuyor. Dolandırıcılar, resmi banka antetli sahte bildirim mektuplarını posta yoluyla hedefledikleri kişilere ulaştırdı. Bu mektuplarda yer alan karekodlar (QR kodlar), mağdurları özel olarak hazırlanmış sahte internet sitelerine yönlendiriyordu. Bu siteler üzerinden ise kişisel bankacılık giriş bilgileri ele geçirildi. Ardından, kendilerini 'banka güvenlik görevlisi' veya 'banka personeli' olarak tanıtan dolandırıcılar, mağdurları telefonla arayarak hesaplarının güvenceye alınması gerektiği yalanına başvurdu. Bu süreçte, işlem onay kodlarını (TAN olarak da bilinen Tek Kullanımlık Şifreler) elde eden suçlular, paraları kendi hesaplarına aktarmayı başardı.
İlk vaka, Ekim ayı başında yaşandı. Bir kadın, hesabının siber saldırıya uğradığı yönündeki bir ihbar üzerine mektuptaki QR kodu tarayarak bilgilerini sahte siteye girdi. Birkaç gün sonra gelen telefonla, kendini 'güvenlik görevlisi' olarak tanıtan kişiye art arda işlem onay kodlarını iletmesi sonucunda tam 80 bin Euro'sunu (yaklaşık 2 milyon 232 bin Türk Lirası) kaybetti. Benzer bir tuzak, Eylül sonu itibarıyla Bamberg bölgesinde yaşayan başka bir erkeği de hedef aldı. Bu kişi de QR kodlu sahte mektubu aldıktan sonra, Ekim ayı başında kendisini banka çalışanı olarak tanıtan şahsa iki farklı işlem onay kodu verdi ve yaklaşık 40 bin Euro'luk (yaklaşık 1 milyon 116 bin Türk Lirası) bir meblağı dolandırıcılara kaptırdı. Polis ekipleri, suçluların mağdurların hangi bankalarda hesaplarının bulunduğunu nasıl tespit ettiğini anlamak için geniş çaplı bir soruşturma başlattı.
Siber güvenlik uzmanları ve polis yetkilileri, vatandaşları bu tür sahtekarlıklara karşı uyardı. Kurumsal görünümlü olsa bile gelen mektuplardaki QR kodlarının kesinlikle taranmaması gerektiği vurgulandı. Bankaların, hassas hesap işlemleri için mektup yoluyla QR kod göndermeyeceği belirtildi. Vatandaşların, banka işlemlerini gerçekleştirmek istediklerinde, mektuplardaki bağlantıları veya QR kodları kullanmak yerine, tarayıcılarına bankanın resmi web sitesi adresini doğrudan yazarak siteye erişmeleri tavsiye edildi. Ayrıca, hiçbir gerçek banka personelinin işlem iptali veya güvenlik gerekçesiyle dahi tek kullanımlık şifre, PIN veya TAN kodu gibi bilgileri telefonla talep etmeyeceği hatırlatıldı. Şüpheli bir durumla karşılaşıldığında, telefon görüşmesi derhal sonlandırılmalı ve banka ile iletişim kurmak için bilinen resmi iletişim numarası kullanılmalıdır. Panik ve aciliyet hissi yaratan açıklamalara karşı dikkatli olunmalı, şüphe durumunda ise vakit kaybetmeden banka ile iletişime geçilerek hesapların bloke edilmesi ve ardından emniyet birimlerine suç duyurusunda bulunulması gerektiği önemle belirtildi.